
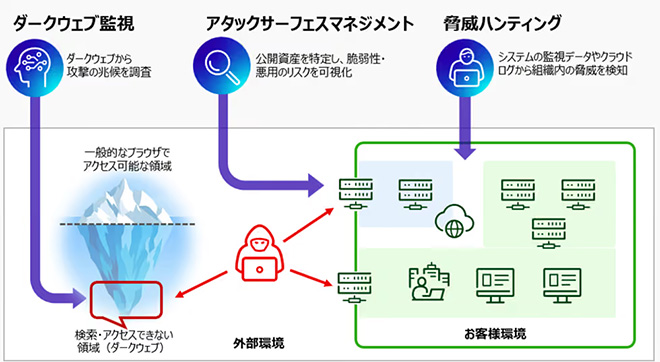
サービスのイメージ
富士通は9月25日、サイバー攻撃の兆候把握から組織内のリスクの調査・対処まで包括的に支援するセキュリティサービスの提供を開始した。同サービスは、同社のサイバーセキュリティ分野における知見を活用し、ダークウェブ監視、アタックサーフェスマネジメント、および脅威ハンティングを組み合わせることで、顧客の環境における潜在的なサイバーリスクを早期に発見し、具体的な対策立案まで一貫して支援する。なお、ダークウェブ上の脅威情報やアタックサーフェスマネジメント機能の提供にあたっては、高度な脅威インテリジェンスを提供するKELAとの協業に基づくソリューションを活用することで、より高度なリスクの可視化と迅速な対策の判断が可能となる。
同サービスは、ダークウェブ監視、アタックサーフェスマネジメント、脅威ハンティングの三つの機能群で構成されている。それぞれで発見されたリスクや脅威について同社のセキュリティ専門家が分析し、被害拡大防止策の提案、継続的な監視・運用を支援する。脅威の発見から分析、初動対策の立案まで包括的なサービスを提供することで、サイバー攻撃への早期対応力とサイバーレジリエンス強化が図れる。
ダークウェブ監視機能で富士通は、アンダーグラウンドフォーラムや攻撃者コミュニティなどのダークウェブからKELAが収集した脅威情報を活用し、顧客に関する認証情報などの漏えい状況や攻撃の兆候を調査・監視・分析する。さらに、同社のサイバーセキュリティ分野の知見を用いて、その影響を評価し、必要な対策の立案を支援する。
アタックサーフェスマネジメント機能は、インターネット上に公開されている顧客の資産を継続的に把握し、KELAの脅威インテリジェンスと富士通の知見を活用して脆弱性や悪用されるリスクを可視化する。さらに、その結果を分析し、顧客が優先的に対処すべきリスクの特定と対策立案を支援する。
脅威ハンティング機能では、富士通のコンサルティング事業ブランド「Uvance Wayfinders」のホワイトハッカーチームが、これまでのRed Teamテストで培った実際の攻撃手法に基づく知見と豊富な対処経験を活用して、顧客のシステムに残されている監視データやクラウド監査ログを分析する。これにより、既存の監視環境ではインシデントとしてアラートが上がらず認知が困難な脅威を調査する。また、顧客の被害の有無や、発見した脅威における初動対処の支援だけでなく、ログ収集・保存体制についても評価・検証を実施する。
同社は、同サービスの提供によって、政府が推進する能動的サイバー防御の対応に向け、民間企業は攻撃を受けてから対応する従来型の防御に加え、攻撃の兆候を早期に把握し、被害発生前の対策につなげることが可能となり、サイバー防御能力が強化できる。
今後は、顧客へのサービス提供を通じ蓄積される知見を活用し、脅威分析や対策提案のさらなる高度化・自動化を図ると共に、10月から始動する「Cyber Security Nerve Center」との連携を通じて、平時から有事までを包括的に支援するサイバーセキュリティサービスの強化を推進していく。
「医療機器・化粧品」の記事に関するご意見・お問合せは下記へ。
担当者:河辺
E-mail:kawabe_s@yakuji.co.jp
TEL:03-3866-8499